 lefteros
18 Νοεμβρίου 2026 / Lefteris Iliadis / SomniusX
Όταν τα συστήματα που διαχειρίζονται την υποδομή σας γίνονται ο στόχος
18 Νοεμβρίου 2026
Το Check Point CVE-2026-123039 και το Puppet CVE-2026-115731, και τα δύο στη λίστα της CISA με ευπάθειες που ήδη δέχονται επιθέσεις αυτόν τον μήνα, δείχνουν γιατί τα firewalls, το configuration management και όλο το management plane θέλουν την ίδια προσοχή με τα συστήματα που προστατεύουν. Τι έγινε, οι αλυσίδες των επιθέσεων, τι διορθώνουμε πρώτα, και τι ζητά πραγματικά το NIS2.
Οι ευπάθειες σε Check Point και Puppet δείχνουν γιατί οι πλατφόρμες διαχείρισης της υποδομής θέλουν την ίδια προσοχή στην ασφάλεια με τα συστήματα που προστατεύουν.
Μέσα σε πέντε μέρες, η CISA πρόσθεσε δύο πολύ διαφορετικά bugs στον κατάλογο των ευπαθειών που ήδη δέχονται επιθέσεις (KEV). Στις 13 Νοεμβρίου, ένα privilege escalation στο Gaia OS της Check Point, το λειτουργικό των firewalls και των management servers της. Στις 17 Νοεμβρίου, ένα deserialization flaw στο Puppet, το σύστημα configuration management που λέει σε χιλιάδες servers τι να εγκαταστήσουν και πως να ρυθμιστούν.
Το ένα είναι τοπικό bug στο Gaia, σε firewalls και management servers, το άλλο bug δικτύου σε εργαλείο DevOps. Δεν έχουν κοινό κώδικα ή μηχανισμό, και τίποτα δημόσιο δεν συνδέει τους επιτιθέμενους. Κοινό έχουν το σημείο που βρίσκονται: και τα δύο ζουν στο επίπεδο που διαχειρίζεται όλα τα υπόλοιπα. Αυτό το επίπεδο, το management plane, είναι εκεί που ο επιτιθέμενος κερδίζει τη μεγαλύτερη δύναμη με τη μικρότερη προσπάθεια, και συχνά είναι αυτό που ασφαλίζουμε τελευταίο.
Οι δύο ευπάθειες με μια ματιά
| Check Point | Puppet | |
|---|---|---|
| CVE | CVE-2026-123039 | CVE-2026-115731 |
| Τύπος | Local privilege escalation σε root (CWE-732, CWE-862) | Deserialization of untrusted data, εκτέλεση κώδικα (CWE-502, CWE-94) |
| Βαθμολογία | CVSS 7.8 (Check Point· η έκδοση δεν επιβεβαιώθηκε) | CVSS 4.0: 9.4 (Perforce)· CVSS 3.1: 9.9 (Red Hat) |
| Χρειάζεται | Κώδικα που ήδη τρέχει στο gateway | Οποιοδήποτε agent certificate υπογεγραμμένο από το CA |
| Από απόσταση; | Όχι, τοπικό. Μπαίνει στην αλυσίδα μετά το PHP2Shell | Ναι, μέσω δικτύου (port 8140) |
| Στο KEV της CISA | 13 Νοε. 2026, προθεσμία 16 Νοε. | 17 Νοε. 2026, προθεσμία 1 Δεκ. |
| Διόρθωση | R82.20 JHF Take 14, R82.10 Take 52, R82 Take 132, R81.20 Take 174 | Puppet Enterprise 2023.8.13, 2025.12.1, 2026.0.1· OpenVox Server 9.2.0 / 8.18.0 |
| Επιθέσεις | Επιβεβαιωμένες από την Check Point: περίπου δύο δωδεκάδες πελάτες | Στη λίστα της CISA ως exploited· καμία δημόσια λεπτομέρεια για το ποιος ή πως |
Check Point: από το gateway στο root
Η ιστορία της Check Point ξεκινά από ένα bug που δεν είναι της Check Point. Το PHP2Shell (CVE-2026-109618 και CVE-2026-109619) είναι δύο ευπάθειες remote code execution στην ίδια την PHP, που διορθώθηκαν στις 21 Οκτωβρίου και μπήκαν στο KEV στις 26 Οκτωβρίου. Το Mobile Access portal της Check Point τρέχει σε PHP, και η Check Point έβγαλε τη δική της διόρθωση για τα gateways στις 23 Οκτωβρίου.
Σύμφωνα με την Check Point Research, οι επιτιθέμενοι χρησιμοποίησαν το PHP2Shell στο portal για να τρέξουν κώδικα ως το service account του portal. Αυτό είναι πάτημα, όχι έλεγχος. Το δεύτερο βήμα ήταν το CVE-2026-123039.
Ο μηχανισμός, όπως τον περιγράφουν το sk1000362 και η καταχώριση στο KEV, είναι σχεδόν παλιομοδίτικος. Το Dynamic CLI του Gaia χρησιμοποιεί ένα daemon, το dynamic_server, που τρέχει ως root και ακούει σε ένα local socket, το /tmp/dynamic_socket. Το socket δημιουργούνταν world-writable (0777) και το daemon δεν έλεγχε ποιος συνδέεται. Οποιαδήποτε τοπική διεργασία μπορούσε να του στείλει μια εντολή και αυτή να εκτελεστεί ως root. Χωρίς memory corruption: ένα λάθος στα permissions ενός privileged IPC καναλιού.
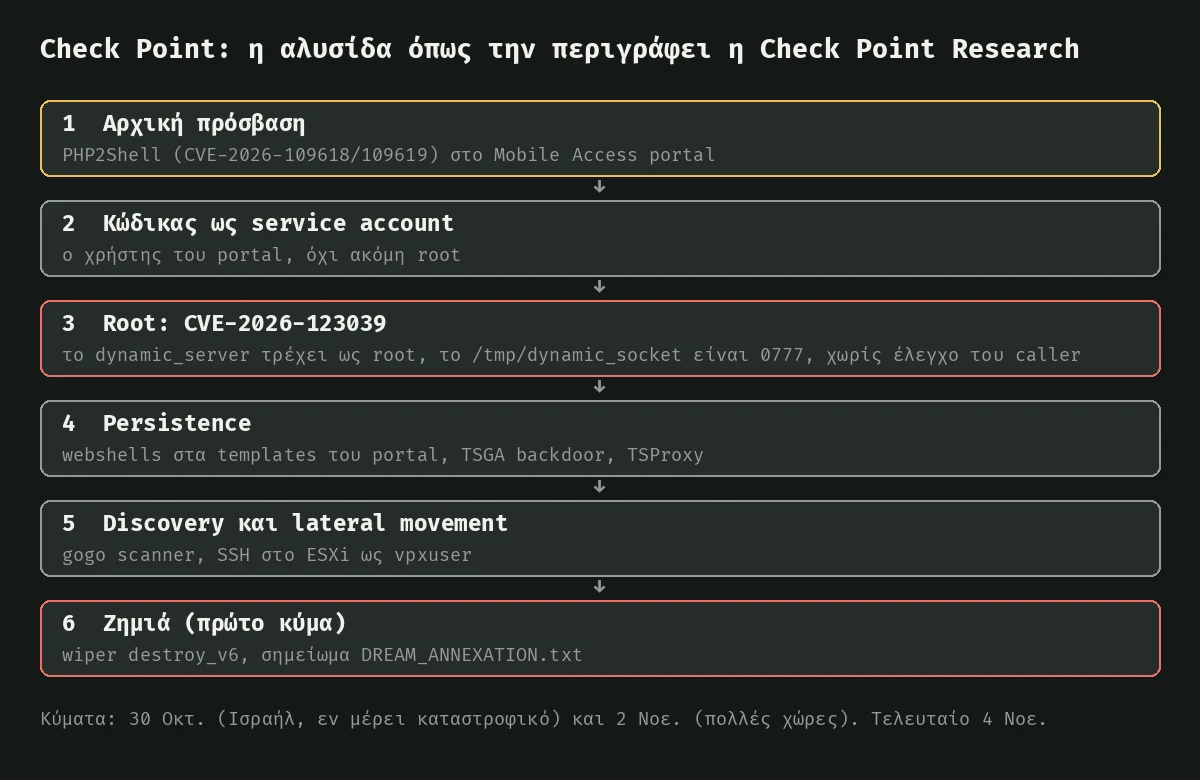
Με root, οι επιτιθέμενοι εγκαταστάθηκαν. Η Check Point Research αναφέρει webshells κρυμμένα στα templates του portal, ένα backdoor που ονομάζει TSGA (ως /tmp/CPconfigdaemon) που κλέβει το configuration και πειράζει τα logs του firewall, και ένα proxy library, το TSProxy, ως /lib/libcpfwcommon.so. Από το gateway σκάναραν το εσωτερικό δίκτυο με τον gogo scanner και μπήκαν με SSH σε hosts VMware ESXi ως vpxuser, το account με το οποίο το vCenter διαχειρίζεται τους hosts. Στο πρώτο κύμα, στις 30 Οκτωβρίου κατά ισραηλινών οργανισμών, σε κάποιες περιπτώσεις έτρεξαν έναν wiper, τον destroy_v6, και άφησαν ένα σημείωμα στα εβραϊκά, το DREAM_ANNEXATION.txt, με την υπογραφή «Dream Security Ltd». Ένα δεύτερο κύμα στις 2 Νοεμβρίου έφτασε σε αρκετές χώρες χωρίς να φανεί καταστροφή. Την τελευταία δραστηριότητα η Check Point την είδε στις 4 Νοεμβρίου· το advisory βγήκε στις 12 Νοεμβρίου.
Για το ποιος ήταν, η Check Point Research είναι προσεκτική, και πρέπει να είμαστε κι εμείς. Τα TSGA και TSProxy είναι παραλλαγές του PhiliKit, που η ESET έχει συνδέσει με τη UNC5221, ομάδα που συνδέεται με την Κίνα, αλλά μια καταστροφική επιχείρηση με στόχο το Ισραήλ και σημείωμα στα εβραϊκά δεν ταιριάζει σε αυτή την ομάδα. Η Check Point Research δίνει χαμηλή βεβαιότητα και βάζει στις πιθανότητες και το false flag. Κανείς δεν κατονομάζεται.
Τι κάνετε: εγκαταστήστε το Jumbo Hotfix take του Νοεμβρίου για την έκδοσή σας. Κατά το sk1000362, τα R81.10 και R81 επηρεάζονται και δεν έχουν διόρθωση στο sk (end of support): αναβάθμιση, ή η τεκμηριωμένη λύση με σταμάτημα του dynamic_server, που χαλάει τις εντολές του Dynamic CLI στο sk144112. Μετά το patch, το ls -l /tmp/dynamic_socket πρέπει να δείχνει srw-rw---- με owner root και group config. Για forensics, η Check Point δείχνει το /var/log/dynamicCli.log: τα νόμιμα requests περνούν από το Clish wrapper, και τα διορθωμένα builds γράφουν «Rejected connection from unauthorized uid». Σημειώστε ότι ο πίνακας στο blog της ίδιας της Check Point δείχνει ως ευάλωτα μόνο τα R81.20 έως R82.20· το sk βάζει και τα R81.10 και R81. Εγώ θα πήγαινα με το sk.
Puppet: όταν το configuration management γίνεται ο δρόμος της επίθεσης
Το Puppet δουλεύει με εμπιστοσύνη. Κάθε μηχάνημα που διαχειρίζεται τρέχει έναν agent με certificate υπογεγραμμένο από το CA του ίδιου του Puppet Server. Μετά από κάθε run, ο agent στέλνει στον server ένα report: τι άλλαξε, τι απέτυχε, κάθε event.
Το CVE-2026-115731 είναι στο πως ο server διαβάζει αυτά τα reports. Όπως εξηγεί η Neodyme, της οποίας ο ερευνητής το ανέφερε και περιγράφει πως το χρησιμοποίησε σε ένα red team engagement: τα events του report μπορούν να κουβαλούν το «rich data» του Puppet, serialized objects με πληροφορία τύπου. Όταν ο server τα ξαναφτιάχνει, η πληροφορία τύπου που ελέγχει ο επιτιθέμενος φτάνει σε έναν code generator που καταλήγει στο class_eval της Ruby. Το αποτέλεσμα είναι εκτέλεση κώδικα στον Puppet Server ως ο service user του, με ένα PUT στο /puppet/v3/report/ στο port 8140. Η Neodyme ανάγει το bug στο open-source Puppet 6.24.0, από τον Ιούλιο του 2021.
Η προϋπόθεση έχει σημασία, και εκεί η ετικέτα «authenticated» μπορεί να παραπλανήσει. Ο επιτιθέμενος χρειάζεται ένα agent certificate υπογεγραμμένο από το CA. Ακούγεται σαν πραγματικό εμπόδιο, μέχρι να θυμηθείτε πόσες εγκαταστάσεις Puppet χρησιμοποιούν autosigning: το CA υπογράφει κάθε certificate request που φτάνει, ή όποιο ταιριάζει σε ένα pattern, για να μπαίνουν νέα μηχανήματα χωρίς άνθρωπο. Το CVE record το λέει καθαρά: όπου το CA κάνει autosign χωρίς ισχυρό έλεγχο, ένας επιτιθέμενος χωρίς διαπιστευτήρια μπορεί να πάρει έγκυρο certificate και να εκμεταλλευτεί το bug. Με βασικό autosign, το «χρειάζεται certificate» σημαίνει «χρειάζεται πρόσβαση στο port 8140».
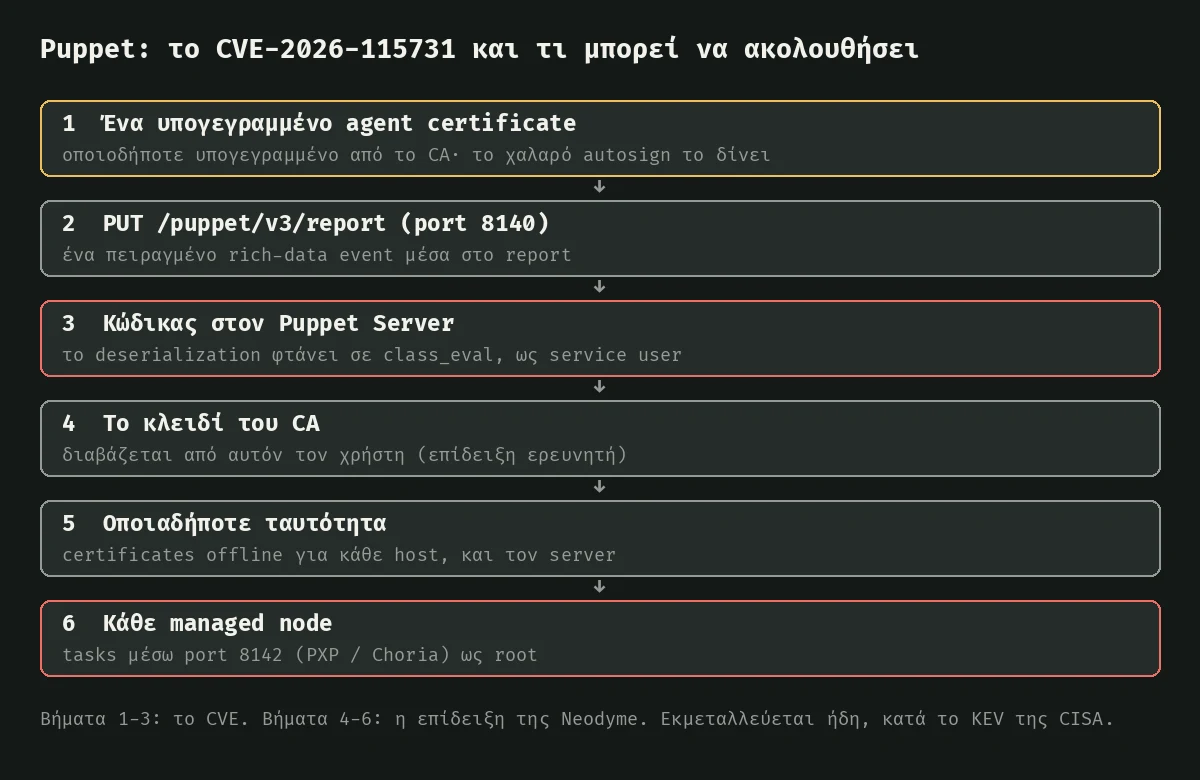
Η επίπτωση είναι το σημείο που το Puppet παύει να είναι «ένας ακόμη server». Ο service user μπορεί να διαβάσει το signing key του CA. Η Neodyme έδειξε ότι με αυτό ένας επιτιθέμενος φτιάχνει offline certificates για οποιοδήποτε όνομα, ακόμη και για το όνομα του ίδιου του Puppet Server, και με ένα από αυτά στον orchestration broker στο port 8142 (PXP στο Puppet Enterprise, Choria στο OpenVox) στέλνει ένα task που τρέχει ως root στα managed nodes. Η Red Hat το συνοψίζει ως παραβίαση «του κεντρικού certificate authority και όλων των συστημάτων που διαχειρίζεται». Ένας παραβιασμένος Puppet Server δεν είναι ένας host που χάθηκε· είναι η αλυσίδα του provisioning σας γυρισμένη ανάποδα.
Η CISA βάζει το bug στα exploited, αλλά κανείς δεν έχει δημοσιεύσει ποιος, πως ή εναντίον ποιου. Δεν βρήκα καμία κατονομασμένη καμπάνια ή θύμα. Προσοχή σε αναφορές που το μπερδεύουν με το CVE-2026-115732, ένα ξεχωριστό flaw στον έλεγχο ονόματος του certificate που ανακοινώθηκε μαζί του, για το οποίο ο μόνος ισχυρισμός επίθεσης έρχεται από ένα thread σε φόρουμ.
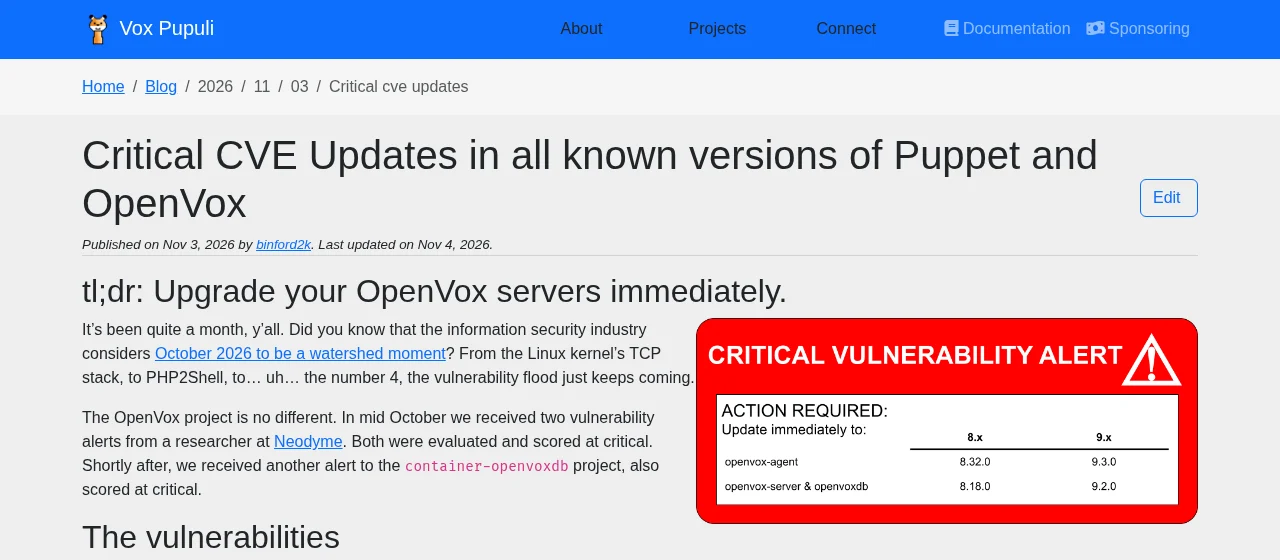
Τι κάνετε: αναβαθμίστε το Puppet Enterprise σε 2023.8.13, 2025.12.1 ή 2026.0.1 και κάντε restart στον Puppet Server. Στο OpenVox, server 9.2.0 ή 8.18.0 και agent 9.3.0 ή 8.32.0. Η Vox Pupuli λέει ότι επηρεάζονται όλες οι γνωστές υλοποιήσεις του Puppet και ότι το open-source Puppet δεν παίρνει πια updates. Αν δεν μπορείτε να κάνετε patch σήμερα, κλείστε το βασικό autosign ή αντικαταστήστε το με ένα policy executable που ελέγχει πραγματικά τα requests, και επιτρέψτε τα ports 8140 και 8142 μόνο από τα δίκτυα που τα χρειάζονται. Αν υποψιάζεστε παραβίαση, θεωρήστε ότι χάθηκε και το κλειδί του CA. Αυτό σημαίνει νέο CA και νέα certificates για κάθε node, κάτι που αξίζει να το σχεδιάσετε πριν το χρειαστείτε.
Το management plane: η καρδιά της υποδομής
Βάλτε τις δύο περιπτώσεις δίπλα δίπλα και το μοτίβο αφορά τη θέση, όχι τον κώδικα. Ένα firewall το εμπιστευόμαστε να βλέπει και να κατευθύνει όλη την κίνηση, και σε αυτή την καμπάνια ήταν το σκαλοπάτι προς τους hypervisors. Έναν Puppet Server τον εμπιστευόμαστε να λέει σε κάθε node τι να τρέξει, ως root. Καμία από τις δύο επιθέσεις δεν χρειάστηκε να σπάσει τα συστήματα από κάτω. Κληρονόμησαν την εμπιστοσύνη που αυτά ήδη έδιναν σε αυτόν που τα διαχειρίζεται.
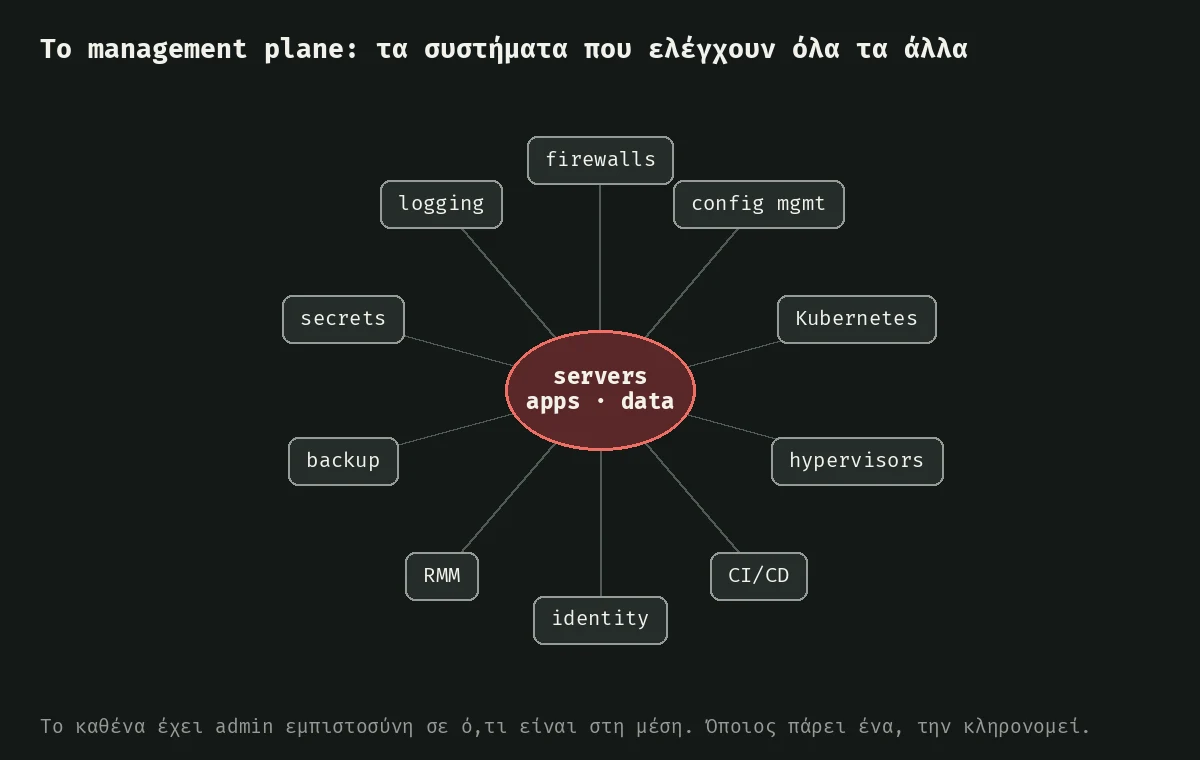
Το ίδιο ισχύει σε όλη τη λίστα:
- Hypervisors και vCenter: ένα login, κάθε VM, μαζί με τους δίσκους και τα snapshots.
- Kubernetes control planes: το cluster-admin είναι root σε κάθε workload.
- CI/CD: τα build systems κρατούν deploy keys και υπογράφουν ό,τι πάει σε production.
- Identity providers: όποιος ελέγχει το sign-in ελέγχει κάθε εφαρμογή πίσω του.
- Εργαλεία RMM: remote shells σε κάθε endpoint, εκ σχεδιασμού.
- Backups: η τελευταία γραμμή ανάκαμψης, και συχνά το πρώτο που σβήνει ένας επιτιθέμενος που θέλει καταστροφή.
- Secrets managers: τα κλειδιά για όλα τα υπόλοιπα, σε ένα σημείο.
- Logging και monitoring: εκεί που θα βλέπατε την επίθεση, και εκεί που πήγε το TSGA να πειράξει τα logs του firewall.
Αυτά τα συστήματα συνήθως τρέχουν με τα υψηλότερα privileges, μιλούν με όλα, και τα διαχειρίζονται μικρές ομάδες με λιγότερο change control από το production. Συχνά παίρνουν και τελευταία τα patches, γιατί το να τα αγγίξεις μοιάζει ριψοκίνδυνο. Αυτός ο συνδυασμός είναι που ψάχνουν οι επιτιθέμενοι.
Τι πρέπει να κάνουν διαφορετικά οι οργανισμοί
Για sysadmins και μηχανικούς υποδομής
- Πρώτα τα patches στο management plane. Βάλτε σειρά στις διορθώσεις με βάση το blast radius, όχι μόνο το CVSS. Ένα τοπικό bug 7.8 σε firewall που φτάνει τους ESXi hosts σας είναι πιο επείγον από ένα 9.8 σε απομονωμένο test μηχάνημα. Καταχωρίσεις στο KEV με «forensic triage required», όπως αυτή της Check Point, σημαίνουν patch και μετά αναζήτηση ιχνών.
- Τα management interfaces έξω από το internet. Η αλυσίδα της Check Point ξεκίνησε από ένα portal απομακρυσμένης πρόσβασης που πρέπει να βλέπει internet· τα admin interfaces δεν πρέπει. Admin portals, τα 8140/8142 του Puppet, vCenter, Kubernetes APIs και κονσόλες RMM ανήκουν σε management network, με πρόσβαση μέσω VPN ή bastion και allow-lists.
- Segmentation με βάση την εμπιστοσύνη, όχι την ομάδα. Ένα gateway δεν πρέπει να μπορεί να κάνει SSH σε hypervisors. Οι Puppet agents πρέπει να φτάνουν τον Puppet Server, όχι το υπόλοιπο management network. Γράψτε ποιο σύστημα διαχείρισης μιλά με ποιο, και επιβάλετέ το.
- Η έκδοση certificate είναι απόφαση authentication. Το βασικό autosign σημαίνει «μπαίνει όποιος θέλει». Χρησιμοποιήστε policy-based signing με pre-shared secret ή έλεγχο της ταυτότητας του cloud instance, ελέγχετε τη λίστα των υπογεγραμμένων certificates, και να ξέρετε πως θα κάνατε revoke και rebuild το CA.
- Ξεχωριστά και παρακολουθούμενα privileged accounts. Service accounts όπως το
vpxuserυπάρχουν για να μιλά ένας διαχειριστής με μία κατηγορία hosts. Βάλτε alert όταν χρησιμοποιούνται από οπουδήποτε αλλού. - Logs εκεί που ο επιτιθέμενος δεν μπορεί να τα πειράξει. Στείλτε τα logs του firewall, του Puppet Server και του hypervisor εκτός μηχανήματος σε πραγματικό χρόνο. Το TSGA πείραζε τα τοπικά binary logs· ένα απομακρυσμένο αντίγραφο που πάρθηκε πριν από αυτό είναι ό,τι επιζεί.
- Τα backups μακριά από το χέρι του επιτιθέμενου. Offline ή immutable αντίγραφα, credentials που δεν έχει το admin account του hypervisor, και ένα restore που το έχετε δοκιμάσει στην πράξη.
- Ένα playbook παραβίασης για κάθε σύστημα διαχείρισης. Για firewall: reimage, αλλαγή κάθε κλειδιού και VPN secret που κρατούσε. Για Puppet: rebuild του CA, νέα certificates και έλεγχος των catalogs για αλλαγές. Γράψτε το πριν το χρειαστείτε.
Για security architects και CISOs
- Risk assessment για το ίδιο το management plane. Καταγράψτε κάθε σύστημα που μπορεί να αλλάξει, να ρυθμίσει, να κάνει authentication, backup ή monitoring σε άλλα συστήματα, και βαθμολογήστε τι κληρονομεί ένας επιτιθέμενος από το καθένα.
- Inventory της privileged υποδομής, με owner, επίπεδο patch και έκθεση για το καθένα. Οι περισσότεροι οργανισμοί απαριθμούν τους servers τους πιο γρήγορα από τα admin εργαλεία τους.
- Μέσα και οι vendors με τις εξαρτήσεις τους. Το PHP2Shell έφτασε στην Check Point μέσω της PHP. Ρωτήστε τους προμηθευτές ποια third-party components τρέχουν τα appliances τους και πόσο γρήγορα βγάζουν διορθώσεις.
- Fast lane για το KEV στην πολιτική vulnerability management. Τρεις μέρες ήταν η προθεσμία της CISA για το bug της Check Point. Αν η διαδικασία σας δεν μπορεί να κάνει patch σε firewall μέσα σε τρεις μέρες, αποφασίστε από πριν ποιος εγκρίνει το emergency change.
- Δοκιμάστε το detection στο management plane. Βλέπετε μια νέα διεργασία κάτω από το
puppetserver, ένα root shell σε gateway, ένα SSH login σε ESXi από firewall; Αν όχι, εκεί είναι το κενό. - Κάποιος να λογοδοτεί. Ορίστε owner για κάθε σύστημα διαχείρισης, που αποφασίζει για patching και έκθεση και αναφέρεται σε κάποιον που μπορεί να το χρηματοδοτήσει.
Η ματιά του NIS2
Για τους οργανισμούς που εμπίπτουν στην Οδηγία NIS2 της ΕΕ, τίποτα από αυτά δεν είναι καινούργιο έδαφος, και αξίζει να είμαστε ακριβείς για το τι ζητά πραγματικά ο νόμος.
Το να επηρεάζεστε από μια ευπάθεια δεν σημαίνει από μόνο του παράβαση του NIS2. Αυτό που ζητά το NIS2 είναι «κατάλληλα και αναλογικά» μέτρα διαχείρισης κινδύνου κατά το Άρθρο 21. Η λίστα του ταιριάζει πολύ με αυτές τις δύο περιπτώσεις:
- χειρισμός περιστατικών (21(2)(β))·
- επιχειρησιακή συνέχεια, διαχείριση backups, disaster recovery και διαχείριση κρίσεων (21(2)(γ))·
- ασφάλεια της εφοδιαστικής αλυσίδας (21(2)(δ))·
- ασφάλεια στην απόκτηση, ανάπτυξη και συντήρηση, μαζί με τον χειρισμό και τη γνωστοποίηση ευπαθειών (21(2)(ε))·
- ασφάλεια ανθρώπινων πόρων, πολιτικές access control και διαχείριση assets (21(2)(θ))·
- multi-factor ή continuous authentication και ασφαλείς επικοινωνίες, όπου χρειάζεται (21(2)(ι)).
Το Άρθρο 21(4) προσθέτει ότι οι ελλείψεις διορθώνονται «χωρίς αδικαιολόγητη καθυστέρηση». Ένα firewall χωρίς patch μήνες μετά από καταχώριση στο KEV δύσκολα λέγεται κατάλληλο μέτρο.
Το Άρθρο 20 βάζει τα όργανα διοίκησης να εγκρίνουν αυτά τα μέτρα, να εποπτεύουν την εφαρμογή τους και να εκπαιδεύονται, και λέει ότι μπορούν να λογοδοτήσουν για παραβάσεις. Το «η ομάδα του firewall δεν έκανε patch» δεν κλείνει τη συζήτηση.
Αν ένα περιστατικό είναι σημαντικό, το Άρθρο 23 βάζει χρονόμετρο: έγκαιρη προειδοποίηση μέσα σε 24 ώρες από τη στιγμή που το μάθατε, κοινοποίηση του περιστατικού μέσα σε 72 ώρες αφότου το μάθατε, και τελική έκθεση το αργότερο έναν μήνα μετά από αυτή την κοινοποίηση. Ένα παραβιασμένο firewall με wiper στους hypervisors κατά πάσα πιθανότητα μετράει ως σημαντικό. Το αν ένα περιστατικό είναι «σημαντικό» κρίνεται κατά περίπτωση, με κριτήρια όπως η σοβαρή διατάραξη της λειτουργίας ή η οικονομική ζημιά. Για παρόχους όπως cloud, data centers και managed services, ο Εκτελεστικός Κανονισμός (ΕΕ) 2024/2690 ορίζει πιο αναλυτικά μέτρα και όρια. Ο τεχνικός οδηγός εφαρμογής της ENISA (Ιούνιος 2025) τα εξηγεί, και είναι χρήσιμος πολύ πέρα από αυτό το πεδίο, χωρίς να είναι δεσμευτικός.
Στην Ελλάδα, το NIS2 ενσωματώθηκε με τον Ν. 5160/2024 (ΦΕΚ Α' 195, 27 Νοεμβρίου 2024). Αρμόδια αρχή και ενιαίο σημείο επαφής είναι η Εθνική Αρχή Κυβερνοασφάλειας. Το άρθρο 14 του ελληνικού νόμου πάει λίγο πιο πέρα από την Οδηγία στη διακυβέρνηση, ζητώντας εκπαίδευση του προσωπικού τουλάχιστον μία φορά τον χρόνο. Το εθνικό πλαίσιο μέτρων είναι στην ΚΥΑ 1689/2025 (ΦΕΚ Β' 2186), και οι οντότητες εγγράφονται στην πλατφόρμα καταχώρισης NIS2. Αν εμπίπτετε, το inventory και τα playbooks παραπάνω δεν είναι επιπλέον δουλειά πάνω από τη συμμόρφωση. Είναι αυτό που θα έπρεπε ήδη να είναι τα μέτρα του Άρθρου 21 για το management plane.
Δεν ασφαλίζεις την υποδομή αν αγνοείς τα συστήματα που την ελέγχουν
Κανένα από τα δύο bugs δεν είναι εξωτικό. Το ένα είναι ένα socket με λάθος permissions. Το άλλο ένας deserializer που εμπιστεύτηκε πληροφορία τύπου που δεν έπρεπε. Αυτό που τα έκανε επικίνδυνα είναι το που βρίσκονταν: σε ένα firewall που έφτανε τους hypervisors, και στον server που δίνει ταυτότητα σε κάθε μηχάνημα.
Τα περισσότερα budgets ασφάλειας πάνε σε ό,τι βλέπουμε: endpoints, εφαρμογές, λογαριασμούς χρηστών. Τα συστήματα που τα διαχειρίζονται παίρνουν λιγότερη προσοχή γιατί είναι «υποδομή». Οι δύο καταχωρίσεις στο KEV αυτού του μήνα θυμίζουν ότι είναι επίσης ο πιο σύντομος δρόμος προς όλα τα υπόλοιπα.
Τι δεν επιβεβαιώθηκε: δεν μπόρεσα να φορτώσω τις καταχωρίσεις του NVD για κανένα από τα δύο CVE, οπότε η έκδοση CVSS του 7.8 της Check Point δεν επιβεβαιώθηκε. Δεν φόρτωσε ούτε η σελίδα του advisory της Perforce· οι εκδόσεις του Puppet προέρχονται από το CVE record. Το site της Check Point Research μπλόκαρε την αυτόματη πρόσβαση όταν έβγαζα τα screenshots. Δημόσιο proof of concept για το CVE-2026-123039 δεν βρέθηκε.
Πηγές
- Check Point, sk1000362: Gaia Dynamic CLI privilege escalation (CVE-2026-123039), Νοέμβριος 2026.
- Check Point Research, PHP2Shell exploitation on Check Point Gateway, 12 Νοεμβρίου 2026.
- Check Point, ανάρτηση του security advisory, 12 Νοεμβρίου 2026.
- CISA, Known Exploited Vulnerabilities Catalog, καταχωρίσεις 13 και 17 Νοεμβρίου 2026.
- BleepingComputer, Check Point patches zero-day that lets hackers get root access και Check Point gateways hacked via PHP2Shell to deploy VMware ESXi wiper, 13 Νοεμβρίου 2026.
- CVE.org, CVE-2026-115731 (CNA Perforce), δημοσίευση 3 Νοεμβρίου 2026.
- Neodyme, Pulling the right strings for RCE on a Puppet, 3 Νοεμβρίου 2026.
- Vox Pupuli, Critical CVE updates in all known versions of Puppet and OpenVox, 3 Νοεμβρίου 2026.
- OpenVox, GHSA-ffr6-rwpm-p5wq, 3 Νοεμβρίου 2026.
- Red Hat, CVE-2026-115731.
- ΕΕ, Οδηγία (ΕΕ) 2022/2555 (NIS2), 14 Δεκεμβρίου 2022, και Εκτελεστικός Κανονισμός (ΕΕ) 2024/2690, 17 Οκτωβρίου 2024.
- ENISA, Technical implementation guidance on cybersecurity risk management measures, v1.0, 26 Ιουνίου 2025.
- Ελληνική Δημοκρατία, Ν. 5160/2024, ΦΕΚ Α' 195, 27 Νοεμβρίου 2024.