 lefteros
18 Νοεμβρίου 2026 / Lefteris Iliadis / SomniusX
Java4Shell: ένα bug στο Base64 της Java, και γιατί το Jira, το Jenkins ή το Keycloak σας μπορεί να θέλει ενημέρωση Java σήμερα
18 Νοεμβρίου 2026
CVE-2026-114938, δημοσιεύτηκε στις 17 Νοεμβρίου: ένα bug μνήμης στο πως η Java κάνει decode Base64 σε νεότερους servers Intel και AMD. Όσοι το βρήκαν λένε ότι φτάνει σε εκτέλεση κώδικα από απόσταση χωρίς login σε Keycloak, Jira, Confluence, Jenkins και άλλα. Τι ξέρουμε, τι όχι ακόμη, ποιες εκδόσεις είναι διορθωμένες, ένας έλεγχος πέντε λεπτών και μια λύση με ένα flag.
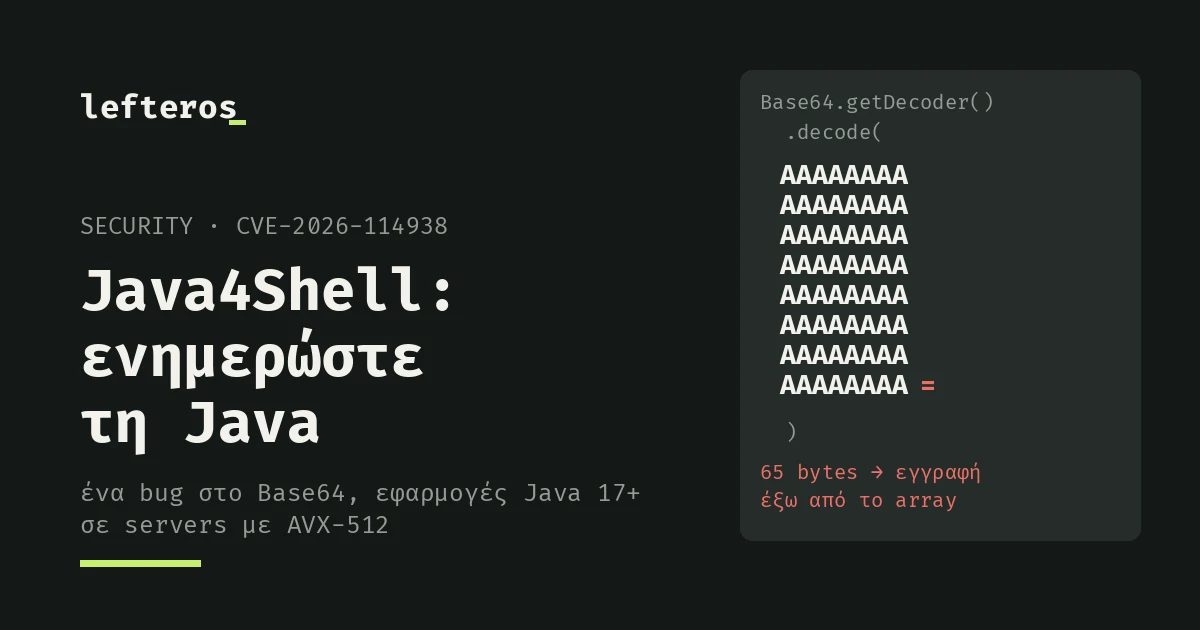
Έναν μήνα μετά το PHP2Shell, η ίδια ομάδα επιστρέφει, αυτή τη φορά με τη Java. Στις 17 Νοεμβρίου η Calif δημοσίευσε το Java4Shell, CVE-2026-114938: ένα bug μνήμης στο κομμάτι της Java που κάνει decode Base64, την κωδικοποίηση κειμένου που χρησιμοποιείται παντού για logins, tokens, κλειδιά και συνημμένα. Η Oracle έβγαλε διορθώσεις και το OpenJDK το advisory του την ίδια μέρα.
Αν η εταιρεία σας τρέχει Jira, Confluence, Jenkins, Keycloak, Artifactory, Elasticsearch ή σχεδόν οτιδήποτε άλλο είναι φτιαγμένο σε Java, σε έναν σύγχρονο server Intel ή AMD, αυτό σας αφορά.
Γιατί αυτό είναι διαφορετικό
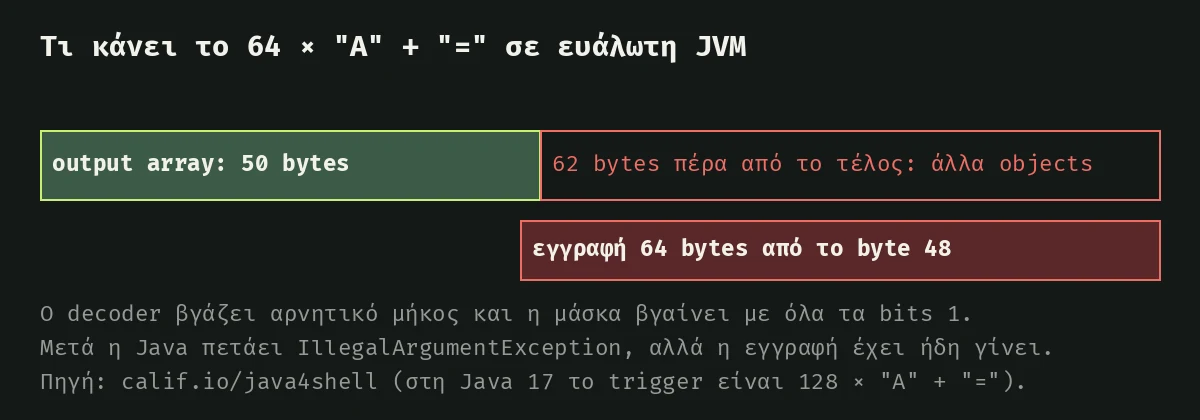
Η Java υποτίθεται ότι είναι ασφαλής από τέτοια bugs. Σε κώδικα Java δεν μπορείς να γράψεις πέρα από το τέλος ενός array. Για να είναι όμως γρήγορη, η Java έχει γραμμένο με το χέρι κώδικα μηχανής για κάποιες συνηθισμένες δουλειές, και το decode του Base64 στους νεότερους επεξεργαστές είναι μία από αυτές. Εκεί είναι το bug.
- Είναι στην ίδια τη Java, όχι σε μία εφαρμογή. Κάθε πρόγραμμα που τρέχει σε ευάλωτο build της Java το κληρονομεί.
- Το Base64 είναι παντού. Ένα header για login, ένα token, ένα πιστοποιητικό, ένα αρχείο που ανεβαίνει: αν ένα πρόγραμμα Java το κάνει decode όπως έρχεται απ' έξω, το bug είναι προσβάσιμο. Η Calif λέει ότι με τις προεπιλεγμένες ρυθμίσεις έφτασε σε εκτέλεση κώδικα από απόσταση χωρίς login σε Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins και PingFederate, και μετά από login σε Kafka, Solr, Elasticsearch, Gerrit και Spinnaker. Λέει ότι η λίστα δεν είναι πλήρης.
- Διαρρέει και μνήμη. Εκτός από εγγραφή, το ίδιο bug μπορεί να διαβάσει μνήμη όπως το Heartbleed, και να βγάλει έξω κλειδιά, tokens και προσωπικά δεδομένα.
- Και clients. Ένα πρόγραμμα Java που απλώς συνδέεται προς τα έξω σε κακόβουλο TLS server μπορεί να δεχτεί επίθεση, ακόμη κι αν δεν ανοίγει καμία υπηρεσία.
- Μόνο σε συγκεκριμένο hardware. Θέλει x86-64 CPU με AVX-512 VBMI: Intel Xeon από Ice Lake και μετά (Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids) και AMD EPYC και Ryzen από Zen 4 και μετά. Δηλαδή οι περισσότεροι νέοι servers και μεγάλο μέρος του cloud. Το ARM64 δεν επηρεάζεται.
Γίνονται ήδη επιθέσεις;
Όχι, απ' όσο έχει αναφερθεί ως τις 17-18 Νοεμβρίου. Η εικόνα αυτή τη στιγμή:
- Καμία επίθεση στην πράξη ως τώρα, λένε η Tenable, η Cisco Talos (μέσω SecurityWeek), η Endor Labs και η watchTowr. Δεν είναι στη λίστα της CISA με τις ευπάθειες που ήδη δέχονται επιθέσεις σύμφωνα με Tenable, watchTowr και Endor. Τη λίστα της CISA δεν την έλεγξα ο ίδιος εκείνη τη μέρα.
- Ο δημόσιος κώδικας της Calif απλώς αποδεικνύει το bug, δεν παίρνει τον έλεγχο κανενός συστήματος. Η Calif κρατά τα exploits για κάθε προϊόν «μέχρι να έχουν όλοι την ευκαιρία να αναβαθμίσουν».
- Άλλοι λένε ότι έχουν exploits που δουλεύουν και δεν τα δημοσίευσαν: το λένε η VulnCheck και ο Kevin Breen της Immersive, και η Wiz έφτιαξε ένα proof of concept σε περίπου δύο ώρες και λέει ότι η επίθεση από απόσταση είναι εφικτή σε Jenkins, Confluence και Tomcat. Η Endor Labs αναπαρήγαγε crashes και λέει ότι οι ισχυρισμοί για εκτέλεση κώδικα δεν έχουν επιβεβαιωθεί ανεξάρτητα· η Upwind αναπαρήγαγε χάλασμα της μνήμης και crashes και δεν δοκίμασε εκτέλεση κώδικα.
- Δεν είναι εύκολο. Κάθε στόχος θέλει το δικό του tuning, και η Calif νοίκιασε server στο ίδιο cloud region με τον στόχο για να πετύχει το timing. Η VulnCheck δεν περιμένει να γίνει «εύκολα ή ευρέως εκμεταλλεύσιμο».
Άρα: όχι φωτιά σε όλο το internet ακόμη, αλλά πραγματικό bug με ιδιωτικά exploits ήδη εκεί έξω. Με το PHP2Shell οι απόπειρες ξεκίνησαν μέσα σε λίγες ώρες. Εγώ θα έκανα την ενημέρωση μέσα στην εβδομάδα, πρώτα στους servers που βλέπουν internet.
Ποιες εκδόσεις επηρεάζονται, και ποιες είναι διορθωμένες
Οι πηγές δεν συμφωνούν ακόμη σε όλες τις λεπτομέρειες, οπότε γράφω τι λέει η καθεμία.
- Επηρεάζονται, κατά την Calif: το OpenJDK 17.0.6 και νεότερα (η Endor και το advisory του OpenJDK αναφέρουν και τις γραμμές 21, 25 και 27), και κάθε build που βγαίνει από αυτό: Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat, Oracle OpenJDK, Oracle Java SE και GraalVM for JDK.
- Δεν επηρεάζονται, κατά την Endor Labs: τα 17.0.0 έως 17.0.5, η Java 8 και η Java 11. Η Upwind δοκίμασε τα 11.0.33 και 17.0.5 και τα βρήκε καθαρά. Μία εξαίρεση: η Oracle βάζει στα ευάλωτα το Java 8 Enterprise Performance Pack της (8u511b33-perf).
- Διορθωμένα από την Oracle, κατά την Tenable: 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 και 8u513-perf. Η Endor Labs έγραφε στις 17 ότι τα builds για 25 και 27 δεν είχαν βγει ακόμη, οπότε ελέγξτε τη σελίδα της Oracle.
- OpenJDK: η διόρθωση είναι στο 27.0.1.1 (κατά την Endor). Στις 17 τα δημόσια repositories των updates για 17, 21 και 25 δεν την είχαν ακόμη (Endor Labs, όπως ανέφερε και το SecurityWeek).
- Όλοι οι άλλοι (Corretto, Temurin, Zulu, Red Hat, η διανομή Linux σας, το base image στο Docker) βγάζουν το δικό τους διορθωμένο build με το δικό τους πρόγραμμα. Δείτε τα security notices τους σήμερα.
- Σοβαρότητα: η Calif το βαθμολογεί 9,2 στα 10 (CVSS 4.0)· η Oracle 8,1 (CVSS 3.1, με «υψηλή» δυσκολία επίθεσης). Διαφορετικές κλίμακες, ίδια συμβουλή.
Ο έλεγχος των πέντε λεπτών
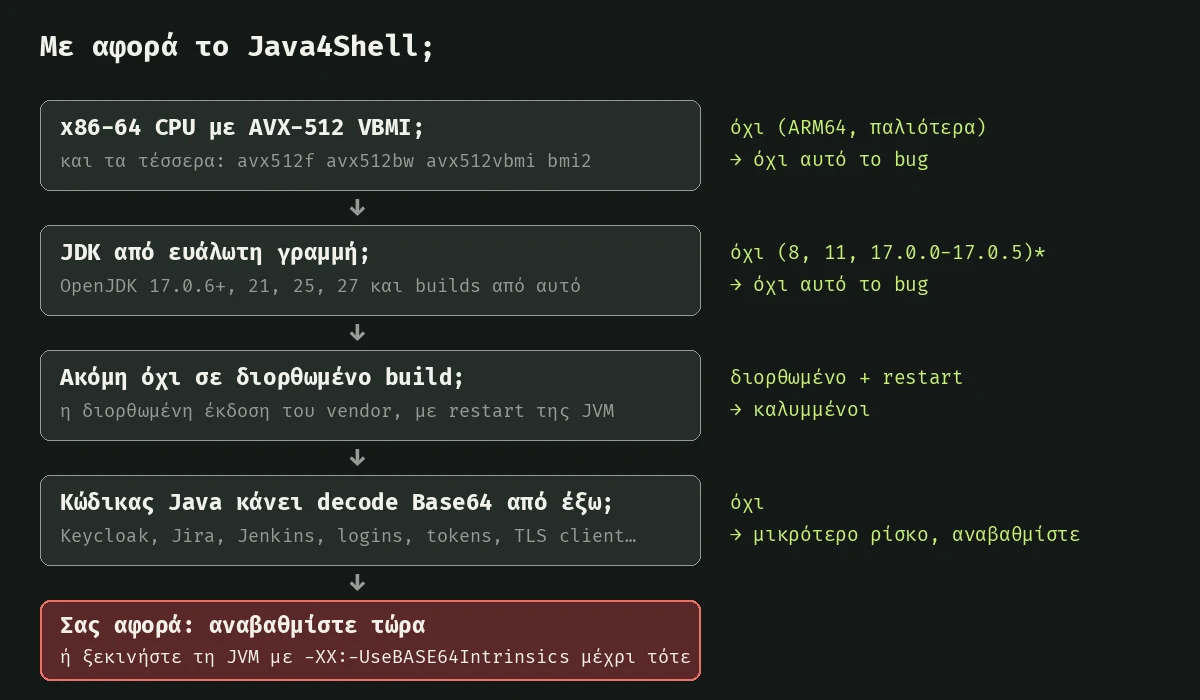
- Το έχει ο επεξεργαστής; Στον server (ή μέσα στο VM ή στο container, που βλέπει τον CPU του host), τρέξτε:
Αν τυπωθούν και τα τέσσερα ονόματα, ο επεξεργαστής μπορεί να ενεργοποιήσει το bug. Το laptop σας μπορεί να μην το έχει ενώ ο server στο cloud το έχει, οπότε τρέξτε το εκεί που τρέχει η εφαρμογή Java.grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$' - Ποια Java τρέχει πραγματικά; Το
java -versionδείχνει αυτή που είναι στο path, που δεν είναι πάντα αυτή που χρησιμοποιεί η εφαρμογή. Για εφαρμογή που τρέχει:jcmd <pid> VM.version. Προϊόντα όπως Jira, Confluence και Jenkins συχνά φέρνουν τη δική τους Java, οπότε ελέγξτε και τους φακέλους τους. - Ενημερώστε στο διορθωμένο build του vendor σας. Για πακέτα Linux, δείτε το security notice της διανομής σας, γιατί ο αριθμός έκδοσης μπορεί να μην αλλάξει όπως περιμένετε.
- Κάντε restart σε κάθε διεργασία Java μετά την ενημέρωση. Μια JVM που τρέχει κρατά τον παλιό κώδικα μέχρι να ξεκινήσει ξανά.
- Αν έχετε vendor ή εξωτερικό συνεργάτη, στείλτε του μία γραμμή: «Οι servers Java μας είναι σε build διορθωμένο για το Java4Shell, CVE-2026-114938;» Αν δεν μπορεί να απαντήσει σήμερα, αυτή είναι η απάντηση.
Αν δεν μπορείτε να κάνετε ενημέρωση σήμερα
Calif, Wiz, Upwind και Endor δείχνουν όλες τον ίδιο διακόπτη: ξεκινήστε τη Java με
-XX:-UseBASE64Intrinsics
Κλείνει τον γρήγορο, γραμμένο με το χέρι κώδικα για το Base64 και χρησιμοποιεί τον κανονικό κώδικα Java, που δεν έχει το bug. Κοστίζει λίγη ταχύτητα σε δουλειές με πολύ Base64. Μπορείτε να ελέγξετε ότι εφαρμόστηκε με java -XX:+PrintFlagsFinal -version | grep UseBASE64Intrinsics, με τις ίδιες επιλογές με τις οποίες ξεκινά η εφαρμογή.
Η άλλη επιλογή, το -XX:UseAVX=2, κλείνει εντελώς το AVX-512. Είναι μόνο για x86-64: η Java σε ARM δεν ξεκινά με αυτό, οπότε μην το περάσετε τυφλά σε όλα τα μηχανήματα.
Ένας proxy μπροστά δεν το λύνει. Το request buffering του nginx χαλάει κάποιες από τις επιθέσεις της Calif, αλλά η Calif λέει καθαρά ότι δεν είναι μέτρο προστασίας, και δεν βοηθά σε WebSockets ή σε επιθέσεις με ένα μόνο request, όπως αυτή στο Elasticsearch.
Η αφίσα
Οι ανακοινώσεις της Calif έρχονται με artwork, και αυτό εδώ με έκανε να γελάσω.
Τι μένει ανοιχτό
- Αν οι ισχυρισμοί για εκτέλεση κώδικα στέκουν έξω από τα εργαστήρια που τους έκαναν. Μόνο η Calif και λίγες εταιρείες λένε ότι τους δουλεύει, και καμία δεν το δημοσίευσε.
- Οι ακριβείς ευάλωτες και διορθωμένες εκδόσεις ανά vendor. Ακόμη ξεκαθαρίζουν.
- Αν θα ξεκινήσουν επιθέσεις. Θα ενημερώσω το άρθρο αν η CISA ή οι vendors αναφέρουν κάποια.
Η Calif λέει επίσης ότι το bug βρέθηκε σε περίπου μία ώρα με εργαλεία AI, και ότι χρειάστηκαν άλλες δύο ώρες για το πρώτο exploit που δούλεψε. Αν αυτός είναι πλέον ο ρυθμός, ο χρόνος από το «υπάρχει διόρθωση» ως το «κάποιος χρησιμοποιεί το bug» μόνο θα μικραίνει. Ενημερώστε νωρίς.
Πηγές: Calif, OpenJDK advisory, Oracle security alerts, Tenable FAQ, Wiz, Endor Labs, Upwind, watchTowr, SecurityWeek.